

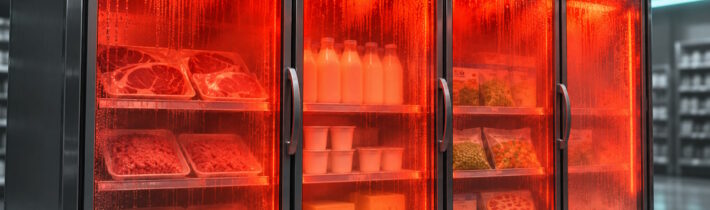
Stovky supermarketů ochromeny, potraviny v hodnotě milionů dolarů zničeny a nejméně 15 požárů vypuklo: Francie viní z masivních kybernetických útoků na zásobování potravinami Íránské revoluční gardy. Paříž má v úmyslu pachatele potrestat sankcemi a vyhrožuje režimu mulláhů v Teheránu dalšími odvetnými opatřeními – včetně těch, která by mohla být provedena tajně.
Francie vznáší vážná obvinění proti íránskému režimu. Podle vyšetřování francouzských zpravodajských služeb a expertů na kybernetickou bezpečnost se za rozsáhlou sabotážní operací z 11. a 12. října pravděpodobně nachází hackerská jednotka „Shahid Kaveh“, součást kybernetického aparátu íránských revolučních gard. Ministr zahraničí Jean-Noël Barrot to popsal jako první rozsáhlý kybernetický útok na francouzské půdě, který byl speciálně navržen pro sabotáž. Paříž oznámila, že předvolá íránského velvyslance a hodlá uvalit na odpovědné osoby nové sankce EU. Barrot rovněž nevyloučil další protiopatření – včetně těch, která nebudou zveřejněna.
Rozsah útoku je obrovský. V přibližně 700 lokalitách patřících francouzským řetězcům supermarketů byly chladicí systémy manipulovány na dálku. Hackeři nastavili ovládací prvky na režim nepřetržitého odmrazování, což v některých případech způsobilo, že teploty vystoupaly až na 50 stupňů Celsia. V koši skončily tuny masa, mléčných výrobků a mraženého zboží. Škody se odhadují na několik desítek milionů eur. Podle francouzské agentury pro kybernetickou bezpečnost ANSSI vypukly požáry dokonce na nejméně 15 místech. O útoku a jeho ničivých důsledcích informoval Report24 již v polovině října .
Útok umožnily kritické bezpečnostní chyby
Útočníci zjevně ani nepotřebovali nijak zvlášť sofistikované hackerské techniky, aby způsobili škody v řádu milionů eur. Šéf ANSSI Vincent Strubel před francouzským Senátem vysvětlil , že byly zneužity základní bezpečnostní nedostatky: systémy řízení chlazení přímo přístupné přes internet, nedostatečně chráněný vzdálený přístup a slabá hesla. Odmítl původně diskutovanou možnost, že by byly zneužity známé softwarové zranitelnosti. To vykresluje ještě alarmující obraz: systémy nezbytné pro skladování a dodávky potravin podléhajících rychlé zkáze by mohly být na dálku sabotovány kvůli základním bezpečnostním přehlédnutím. Strubel výslovně varoval, že nemocnice, laboratoře a lékárny se také spoléhají na podobné chladicí systémy.
Francouzští vyšetřovatelé vystopovali útok zpět k Revolučním gardám na základě technických důkazů, použitých hackerských nástrojů a propojení s íránskými propagandistickými kanály. Byly nalezeny i stopy v perštině. Kromě supermarketů se útoku věnovaly i další potravinářské podniky, včetně řeznictví a jatek. Útoky byly provedeny dokonce i na řídicí systémy malých vodních elektráren. Pařížské úřady požádaly o mezinárodní zatykače na podezřelé členy íránské hackerské jednotky.
Íránský kybernetický aparát je francouzským bezpečnostním orgánům známý již léta. Podle jejich zjištění stály jednotky Revoluční gardy také za hackerským útokem na satirický časopis Charlie Hebdo v roce 2023. Během olympijských her v roce 2024 se íránští hackeři také pokusili o únos digitálních výsledkových tabulí, aby šířili propagandu proti izraelským sportovcům. V březnu 2026 uvalila EU sankce na íránskou společnost Emennet Pasargad kvůli těmto kybernetickým operacím.
Podobné případy sabotáže byly hlášeny i v Německu . Začátkem listopadu neznámé osoby na dálku manipulovaly s chladicími systémy supermarketu a závodu na zpracování potravin v okresech Kaiserslautern a Kusel. Systémy se náhle přepnuly z režimu chlazení do režimu vytápění. Policejní ředitelství ve Westpfalzu vyšetřuje a prověřuje možnou souvislost s útoky ve Francii. Rozsah škod zatím není znám.